Compliance · DSB · ISMS · DSGVO · ISO 27001 · LkSG / NIS2 · 500–2.000 MA · Microsoft Fabric · Deutschland · DACH · produzierender Mittelstand
Die 30-Tage-DSGVO-Frist ist gerissen. Nicht weil Sie vergessen haben, sondern weil kein System Sie erinnert hat.
Compliance- & ISMS-Cockpit auf Microsoft Fabric: DSGVO-Kanban mit Frist-Ampel, ISO 27001-Finding-Tracker, LkSG-Lieferanten-DD und NIS2-Readiness in einem Screen, alle vier Bereiche von Tag 1. Festpreis für Compliance-Beauftragte, die der GF in 30 Sekunden den Status geben müssen.
DSGVO-Frist unter 10 Tage: automatische Erinnerung an DSB und Vertretung, kein Urlaubs-Szenario mehr
60 % weniger manuelle Statusabfragen, DSGVO, ISO 27001, LkSG und NIS2 alle vier von Tag 1
Festpreis S2 ab 14.900 € · S3 ab 24.900 € zzgl. MwSt., je nach Datenlage
DSGVO-KanbanFindings liveLkSG & NIS2
Was Compliance im Mittelstand heute lähmt
DSGVO-Anfragen per E-Mail
Auskunfts- und Löschanfragen kommen in den E-Mail-Eingang. Manuell getrackt in Excel. 30-Tage-Frist droht zu reißen. Im Urlaub: abhängig von einer Vertretung, die vielleicht nicht priorisiert. Bußgeldrisiko: 50.000 bis 500.000 €.
Findings in Word und SharePoint
Audit-Findings ohne konsolidierten Status, getrennt nach Bereich. Die GF-Frage "Wie viele offene Findings?" kostet 2 Tage Recherchearbeit. Vor jedem Audit: 2 Tage Zeit, die Antwort zusammenzustellen.
LkSG- und NIS2-Lücke
LkSG-Nachweise für 80 Zulieferer: einmal im Jahr als Excel-Tortur. NIS2 seit Oktober 2024 in deutsches Recht umgesetzt, Handlungsbedarf vorhanden, aber kein Überblick über den Readiness-Status.
Was kostet das?
Nur 1–3 FTE Compliance im Mittelstand, jede manuelle Statusabfrage ist Zeit, die für Prävention fehlt. Ein einziges DSGVO-Bußgeld für gerissene Frist: 50.000 bis 500.000 €. Ein ISO-Minor-Finding: Nachaudit-Aufwand und gefährdete Kundenzertifikate.
60 %weniger manuelle Statusabfragen nach Cockpit-Einführung, 8–10 Stunden pro Monat frei für Präventionsarbeit
50.000–500.000 €DSGVO-Bußgeld bei Fristverletzung, Tool-Investition ab 14.900 € zzgl. MwSt., ROI eindeutig
0 gerissene Fristenseit Cockpit-Einführung, Frist unter 10 Tage: automatische Erinnerung, Frist unter 3 Tage: Eskalation an GF
Risiko ohne Cockpit: DSGVO-Frist gerissen wegen Urlaub oder fehlender Priorisierung in der Vertretung. NIS2-Readiness unbekannt. LkSG-Nachweis für kritischen Zulieferer abgelaufen, monatelang unentdeckt. Die Kosten jeder dieser Lücken übersteigen die Investition um Faktor 10.
Eine Quelle der Wahrheit für Compliance, auditfähig in 30 Sekunden
Findings, DSGVO-Anfragen, Lieferanten-DD und Schulungsquoten in einem Cockpit, verbunden mit SharePoint, LMS, Ticketsystem und SAP. Alle vier Bereiche (DSGVO, ISO 27001, LkSG, NIS2) von Tag 1. Das Cockpit verarbeitet nur Metadaten, keine personenbezogenen Inhalte. Der Auditor bekommt seinen PDF-Export mit einem Klick.
Szenario: DSB im Urlaub, DSGVO-Anfrage eingetroffen
Ohne Cockpit:
Auskunftsanfrage kommt per E-Mail, Vertretung erkennt Priorität nicht. 30-Tage-Frist läuft ab. DSB kommt aus dem Urlaub zurück: Frist gerissen, Bußgeldrisiko real. GF-Frage "Was ist unser DSGVO-Status?" kostet 2 Stunden Recherche für eine 2-minütige Antwort.
Mit Compliance-Cockpit:
DSGVO-Kanban zeigt Anfrage sofort mit Eingang, Typ und Frist. Frist unter 10 Tage: automatische Erinnerung an DSB und Vertretung. Frist unter 3 Tage: Eskalation an GF. GF-Status in 30 Sekunden: Tab 1 zeigt 3 Ampeln, fertig.
Das erhalten Sie, messbare Outcomes
Compliance-Cockpit GF
Ampel je Compliance-Bereich (DSGVO, ISO 27001, LkSG, NIS2) in einem Screen. Top-5-Findings mit Fristablauf und Schulungsquote gesamt. GF-Status in 30 Sekunden, kein 80-Seiten-Bericht mehr.
DSGVO-Kanban und Finding-Tracker
DSGVO-Anfragen mit Eingang, Typ (Auskunft/Löschung/Widerspruch) und Frist-Ampel. Finding-Tracker (offen → Maßnahme → Verifizierung → geschlossen). Automatische Erinnerung bei Frist unter 10 Tagen.
LkSG, NIS2 und Schulung
80 Zulieferer mit DD-Ablaufdaten und Risikoscore, automatische Erinnerung bei Ablauf. NIS2-Readiness in der Compliance-Ampel von Anfang an. Schulungs-Matrix Abteilung × Pflichtkurs.
Microsoft Fabric & Direct LakeSharePoint, LMS, Ticketsystem, SAPNur Metadaten sichtbar, DSGVO-konformFestpreis mit Abnahme-Meilensteinen
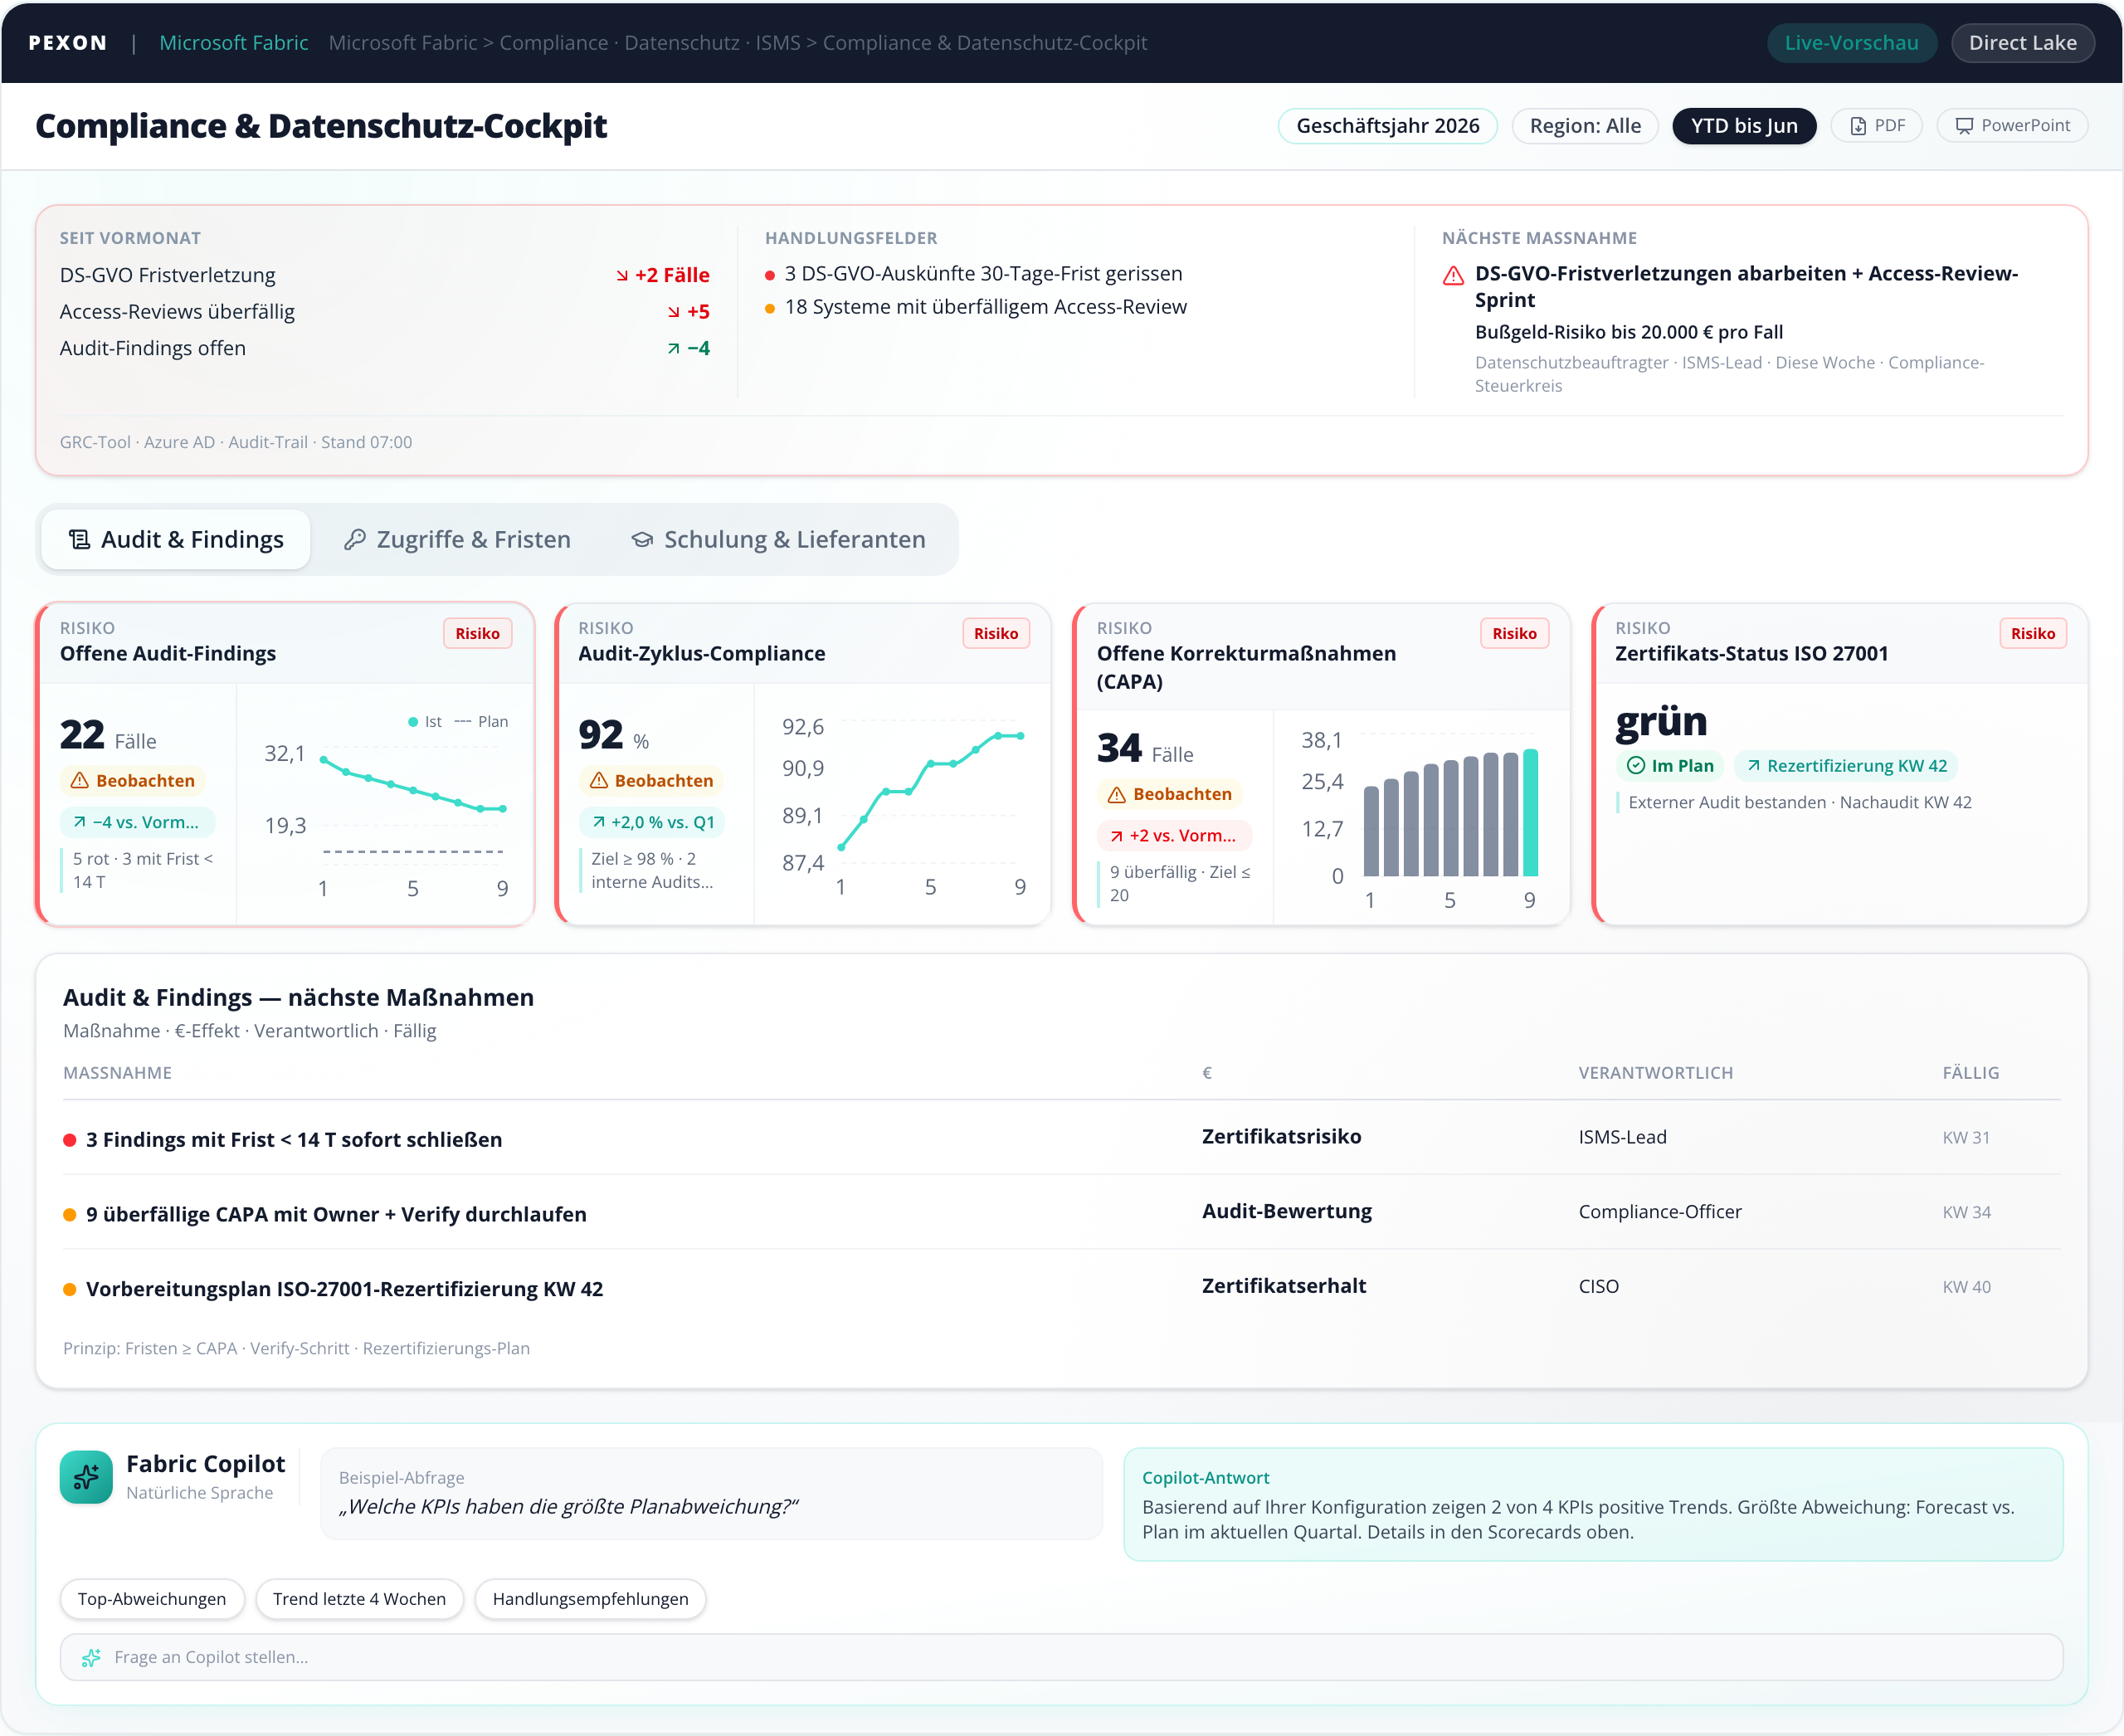
So sieht Ihr Cockpit aus, live auf Microsoft Fabric
DSGVO-Kanban, Compliance-Ampel und Finding-Tracker auf einem Screen, nicht nur eine Feature-Liste.
Beispiel-Kennzahlen aus dem Dashboard-Konfigurator
Compliance- und ISMS-Cockpit: Findings, DSGVO-Fristen, LkSG-Lieferanten und Schulungsquote aus dem Konfigurator.
Offene Audit-FindingsFristen und Eskalation je BereichDSGVO-FristbruchAnfragen mit Restfrist unter 10 TagenNIS2-ReadinessFortschritt je KontrollbereichLkSG-Lieferanten-DD80 Zulieferer mit Ablaufdatum und RisikoscoreSchulungsquotePflichtschulungen je Abteilung und KursVendor Due DiligenceLieferanten-DD Status und Fälligkeit
✓Automatische Aktionen: Finding-Frist unter 7 Tage → Eskalation, DSGVO unter 10 Tage → Erinnerung an DSB und Vertretung, DSGVO unter 3 Tage → Eskalation an GF, Lieferanten-DD abgelaufen → Einkaufs-Task
✓Audit-Export: PDF-/Excel-Report auditfähig mit Zeitstempel und Datenquellen-Herkunft, ein Klick für den Aufsichtsbehörden-Bericht. Nur Metadaten, keine personenbezogenen Inhalte sichtbar
✓Übergabe: Schulung Compliance-Team, Governance-Vorlage und Betriebshandbuch
ab 14.900 € zzgl. MwSt. (S2) · ab 24.900 € zzgl. MwSt. (S3)
Die angezeigten Kosten liegen im höheren Integrationspaket (S3), weil vorsorglich davon ausgegangen wird, dass noch keine Datenschnittstelle vorhanden ist. Ist die Datenanbindung bereits geklärt, kann die Investition günstiger ausfallen (S2 ab 14.900 €).
Ergebnis: Der DSB beantwortet der GF "Was ist unser Compliance-Status?" in 30 Sekunden. Keine DSGVO-Frist reißt mehr, auch nicht im Urlaub. LkSG und NIS2 vom ersten Tag an im Blick.
ROI-Orientierung: 60 % weniger manuelle Statusabfragen entlasten 1–3 Compliance-FTEs für Präventionsarbeit. Ein einziges vermiedenes DSGVO-Bußgeld (50.000 bis 500.000 €) rechtfertigt die Investition ab 14.900 € zzgl. MwSt. um Faktor 3 bis 33. ISO-Rezertifizierungsaudit ohne Minor-Finding schützt Kundenzertifikate im Millionenbereich.
So läuft es in der Praxis
Null Pflege, Cockpit liest automatisch
Fabric liest automatisch aus SharePoint, LMS und Ticketsystem. 60 % weniger manuelle Statusabfragen. Das Cockpit spart Zeit, kostet keine. SharePoint-Listen als Quelle vollständig unterstützt, kein neues System nötig.
DSGVO-Frist-Erinnerung, auch im Urlaub
Frist unter 10 Tage: Erinnerung an DSB und Vertretung. Frist unter 3 Tage: Eskalation an GF. Das Urlaubs-Szenario ist technisch gelöst, keine Abhängigkeit von manueller Priorisierung.
Alle 4 Bereiche von Tag 1
DSGVO, ISO 27001, LkSG und NIS2 in einem Cockpit, kein schrittweises Ausrollen als Zukunftsfeature. Fabric verbindet 5 Tools zu einer Quelle der Wahrheit, keine Migration, keine manuelle Konsolidierung.
Referenzen: bereits umgesetzt
Energieversorgung
Badenova
ESG Data Platform auf Microsoft Fabric: CSRD- und Nachhaltigkeits-Reporting auditfähig. Compliance-Ampel und Finding-Tracking integriert.
Netz / KRITIS
Westnetz und Netzbetreiber
Cloud- und Datenplattform-Projekte im KRITIS-Umfeld. NIS2-relevante Compliance-Anforderungen und Audit-Trails umgesetzt.
Energieversorgung
E.ON
Azure Data Platform und Reporting mit Governance-Anforderungen. Auditfähige Datenherkunft und Zugriffsrechte-Reviews integriert.
Ihr Weg zur Entscheidung
1
30-Min-CheckSharePoint, LMS, Ticketsystem, SAP
2
Woche 1Scope-Definition & Quellen-Mapping
3
Woche 2–5Compliance-Cockpit & Abnahme
4
FinalSchulung & Produktivstart
Welches Paket passt zu Ihrer Datenlage?
Noch unsicher? Fabric-Einstiegs-Check (S1), 7.900 € zzgl. MwSt., 14 Tage, Go/Nein-Empfehlung mit Live-Demo.
SharePoint und Ticketsystem vorhanden? Compliance- & ISMS-Cockpit (S2), ab 14.900 € zzgl. MwSt., 4–6 Wochen, alle 4 Bereiche von Tag 1.
Daten in Silos? Integrationspaket (S3), ab 24.900 € zzgl. MwSt., 6–8 Wochen, Extraktion & Architektur-Aufbau inklusive.
Pakete im Überblick
S1 · Einstieg
Fabric-Einstiegs-Check
Live-Demo mit Compliance-Bezug
TCO & Go/Nein-Empfehlung
Architektur-Skizze für die GF
ab 7.900 €zzgl. MwSt. · 14 Tage
Ergebnis: Klarheit vor der Investition, schriftlich für die GF.
S2 · Schnittstelle vorhanden
Compliance- & ISMS-Cockpit
DSGVO, ISO 27001, LkSG, NIS2 von Tag 1
DSGVO-Kanban mit Frist-Erinnerung
Auditfähiger PDF-Export
ab 14.900 €zzgl. MwSt. · 4–6 Wochen
Ergebnis: Compliance in einer Ansicht statt in 5 Tools, keine Frist reißt mehr, messbar ab Woche 4–6.
S3 · ERP-Silos
Compliance-MVP
ERP-Extraktion Bronze/Silver
Semantic Model & Dashboard-MVP
Abnahme-Meilenstein
ab 24.900 €zzgl. MwSt. · 6–8 Wochen
Ergebnis: Datenfundament + Live-Cockpit, wenn Schnittstellen noch fehlen.
Häufige Fragen
Datenschutz-Cockpit und Datenschutz, ist das nicht ein Widerspruch?
Nein. Das Cockpit verarbeitet ausschließlich Metadaten: Fristen, Status, Verantwortliche. Keine personenbezogenen Inhalte der Anfragen sind im Dashboard sichtbar. Diese Garantie ist technisch umgesetzt und in der Governance-Vorlage dokumentiert, auditfähig für den DSB selbst.
Sind SharePoint-Listen als Quelle unterstützt?
Ja, SharePoint-Listen sind vollständig unterstützt. Audit-Findings, Policies und Finding-Listen aus SharePoint fließen direkt in das Cockpit, kein neues System nötig, kein Datenmigrations-Aufwand. Auch SharePoint-Dokumentenbibliotheken für Versionsstand und Policies sind anbindbar.
Was deckt das Cockpit ab: nur DSGVO oder auch ISO 27001, LkSG und NIS2?
Alle vier Bereiche von Tag 1: DSGVO, ISO 27001, LkSG und NIS2 in einem Cockpit. Kein schrittweises Ausrollen, kein Zukunftsfeature. LkSG-Lieferanten-DD mit 80 Zulieferern und Ablaufdaten ist von Anfang an enthalten. NIS2-Readiness in der Compliance-Ampel von Tag 1.
Wir haben nur 1,5 FTE für Compliance, wer pflegt das Cockpit?
Niemand. Das Cockpit eliminiert rund 60 Prozent der manuellen Statusabfragen. Fabric liest automatisch aus SharePoint, LMS und Ticketsystem. Keine manuelle Datenpflege durch das Compliance-Team nötig. Das Cockpit spart Zeit, es kostet keine.
Unsere Daten liegen in 5 verschiedenen Tools.
Fabric verbindet SharePoint, LMS, Ticketsystem und SAP zu einer Quelle der Wahrheit, keine Migration nötig. Die Integration von 5 Tools ist kein Problem, sondern genau das, wofür Microsoft Fabric entwickelt wurde. Erste Compliance-Ampel in 3 Wochen.
Wie funktioniert der auditfähige Export?
PDF-Export mit Zeitstempel, Datenquellen-Herkunft und Maßnahmenverfolgung mit einem Klick. Der Auditor bekommt sein Format automatisch generiert, kein manuelles Zusammenstellen mehr. Auch Excel-Export ist möglich. Format kann an die Vorgaben der Aufsichtsbehörde angepasst werden.
Der Auditor akzeptiert nur sein eigenes Format.
Das Cockpit ergänzt, es ersetzt nicht. PDF- und Excel-Export mit Zeitstempel und Datenherkunft mit einem Klick. Der Auditor bekommt sein Format, Sie sparen die stundenlange Excel-Recherche vor jedem Audit.
Was kostet der Einstieg?
Fabric-Einstiegs-Check (S1): ab 7.900 € zzgl. MwSt. (14 Tage). Cockpit mit vorhandener Schnittstelle (S2): ab 14.900 € zzgl. MwSt. (4–6 Wochen). ERP-Silos / Extraktion (S3): ab 24.900 € zzgl. MwSt. (6–8 Wochen). Konkrete Range je nach KPI-Anzahl im Dashboard-Konfigurator.
Das rechnet sich nicht, Compliance bringt keinen Umsatz.
Ein einziges vermiedenes DSGVO-Bußgeld (50.000 bis 500.000 €) rechtfertigt die Investition um Faktor 3 bis 33. Ein bestandener ISO 27001-Rezertifizierungsaudit ohne Minor-Finding schützt Kundenzertifikate im Millionenbereich. Plus 60 Prozent Entlastung der Compliance-FTEs für Präventionsarbeit statt Statusabfragen.
Ist das mit KRITIS und NIS2 kompatibel?
Ja, NIS2-Readiness ist Teil der Compliance-Ampel von Tag 1. Kritische Lieferanten werden über die Lieferanten-DD-Kachel überwacht, Fristen automatisch getrackt. Für KRITIS-Umfeld sind Audit-Trail und Zugriffsrechte-Reviews standardmäßig enthalten.
Wie läuft die GF-Entscheidung typischerweise ab?
30-minütiger Check: SharePoint, LMS, Ticketsystem als Quellen, ISO 27001 und LkSG im Scope. Ergebnis: schriftliche Go/Nein-Empfehlung mit Zeitplan. Erste Compliance-Ampel in 3 Wochen. Budget unter 20.000 € oft direkt durch GF freigebbar. DSB und IT müssen zustimmen, Entscheidungszeit typisch 4 bis 8 Wochen.
Wie funktioniert die automatische Frist-Erinnerung?
DSGVO-Anfrage mit Frist unter 10 Tagen: automatische E-Mail- oder Teams-Benachrichtigung an DSB und konfigurierbare Vertretung. Frist unter 3 Tagen: Eskalation an GF. Die Urlaubsabwesenheit des DSB ist damit technisch abgesichert, kein manuelles Übergeben nötig.
30-Minuten-Check: Ihre SharePoint-, LMS- und Ticketsystem-Datenlage
Wir prüfen Ihre SharePoint-, LMS- und Ticketsystem-Datenlage, zeigen wie DSGVO-Kanban und Compliance-Ampel mit Ihren Daten aussehen, und sagen ehrlich, ob das Compliance-Cockpit in 4–6 Wochen bei Ihnen produktiv ist. Erste Compliance-Ampel in 3 Wochen möglich.